YANKI ÖTESİ
Siber Güvenlik Şirketleri İçin B2B Pazarlama & İletişim
Teknik uzmanlığınızı basitleştirmiyoruz. Karar vericinin neden satın alması gerektiğini anlamlı hale getiriyoruz.
Siber güvenlik, bilgi güvenliği, GRC, uyum, iş sürekliliği ve yönetilen güvenlik hizmetleri sunan şirketler için B2B konumlandırma, içerik stratejisi, LinkedIn, Instagram, PR & medya, yönetici iletişimi, Google Ads, web içerikleri ve dijital görünürlüğü tek bir büyüme sistemi altında yönetiyoruz.
Problem: Teknik Yetersizlik Değil
Çoğu zaman tam tersi.
Uzmanlık çok fazla. Hizmet çok fazla. Terminoloji çok fazla.
ISO 27001, ISO 22301, ISO 27701, ISO 42001, DORA, GRC, CISO, DPO, BCM, pentest, DLP, SIEM, SOC, tehdit istihbaratı, zafiyet yönetimi, uç nokta güvenliği ve tedarikçi risk yönetimi gibi hizmetler teknik ekip için açıktır.
Karar verici ise daha temel sorular sorar:
- Bana hangi problemi çözüyor?
- İş riskimi nasıl azaltıyor?
- Regülasyon baskısını nasıl yönetiyorum?
- Kesinti anında şirket çalışmaya devam edebilir mi?
- Bu firmaya neden güvenmeliyim?
İletişim burada başlar.
Biz Siber Güvenlik Hizmeti Vermiyoruz
Yankı Ötesi penetrasyon testi yapmaz, SOC işletmez, ISO danışmanlığı veya CISO hizmeti sunmaz.
Bunlar müşterimizin uzmanlığıdır.
Bizim işimiz teknik uzmanlığı doğru mesaj, içerik, kanal, hedef kitle ve kanıtla görünür hale getirmektir.
Gerçek Vaka — GOVISEC
GOVISEC’in bilgi güvenliği, yönetişim, risk, uyum ve operasyonel dayanıklılık uzmanlığını; C-level karar vericilerin gündemine bağlanan mesaj mimarisi, içerik sistemi, LinkedIn, medya ilişkileri, web ve dijital performans çalışmalarıyla tek iletişim çerçevesinde yönettik.
01 — B2B Mesaj Mimarisi
DORA’yı yalnız mevzuat başlığı olarak değil dijital operasyonel dayanıklılık problemi olarak; ISO 22301’i yalnız sertifika olarak değil kesinti anında şirketin çalışmaya devam edebilme kapasitesi olarak; GRC’yi risk, uyum ve denetim süreçlerinin yönetim altyapısı olarak; vCISO’u bilgi güvenliğinin yönetim seviyesinde sahiplenilmesi olarak anlattık.
02 — 12 Aylık İçerik Mimarisi
12 aya yayılan 76 planlı içerikten oluşan editoryal mimari oluşturduk. Bu sayı “76 yayın yapıldı” anlamına gelmez. Planlanan içerik sisteminin kapsamını ifade eder.
Başlıklar:
- Bilgi güvenliği ve siber güvenlik
- GRC
- DORA ve regülasyon
- ISO yönetim sistemleri
- İş sürekliliği
- vCISO / DPO / BCM
- Veri ihlali ve güncel riskler
- Yönetici görüşleri
- GOVISEC Academy
03 — LinkedIn Yönetimi
LinkedIn’i hizmet kataloğu değil B2B uzmanlık kanalı olarak ele aldık. Teknik konuları iş riski, regülasyon, dayanıklılık, yönetim ve uyum diliyle yapılandırdık.
04 — Instagram ve Sosyal Medya
Instagram’da marka görünürlüğü, kreatif anlatım, hizmet farkındalığı ve kısa format içerikler üzerinden ayrı bir kanal dili oluşturduk. Görsel kullanımda hacker/kilit/kalkan klişesi yerine yönetim, dayanıklılık, risk ve karar süreçlerini öne çıkardık.
05 — Yönetici PR: Mehmet Tolga Ertürk
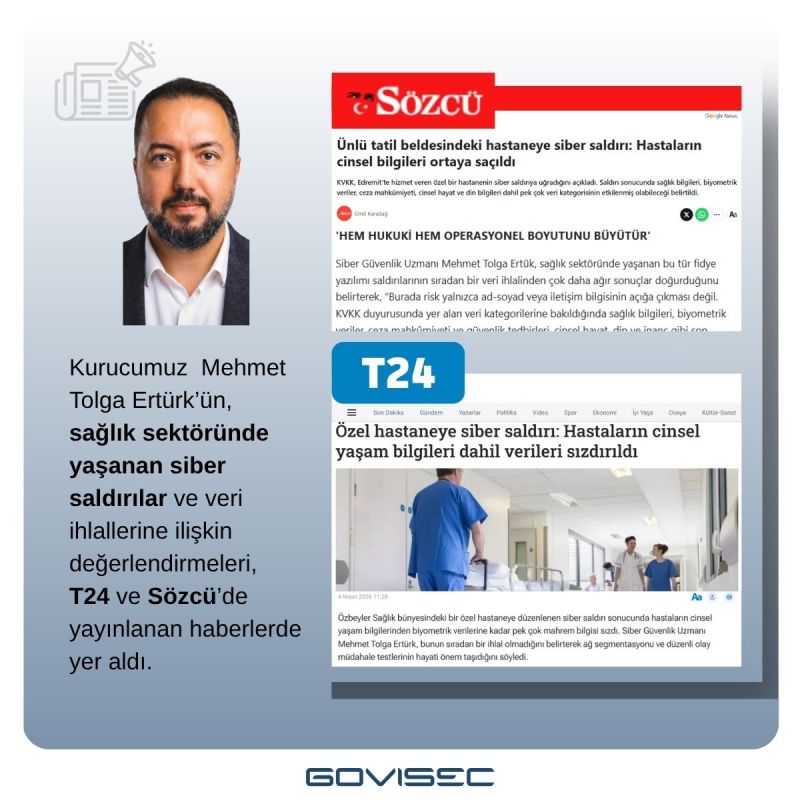
Gündemdeki veri ihlali, biyometrik veri, yaş doğrulama, fidye yazılımı ve sağlık verileri gibi başlıklarda Mehmet Tolga Ertürk’ün uzman görüşlerini bağımsız haber değerine dönüştürdük.
Kanıt setinde: T24 · Ekonomi Nokta · Son Mühür · Duyuru Gazetesi ve GOVISEC proje kayıtlarında Sözcü ve ICT Media görünürlüğü bulunuyor.
06 — Müşteri Tarafından Doğrulanmış İş Birliği
GOVISEC kendi web sitesinde Yankı Ötesi iş birliğini B2B iletişim, LinkedIn içerik kurgusu, Google Ads, ulusal medya ilişkileri, web içerikleri ve GOVISEC Academy ekosistemiyle birlikte yayımladı. Bu, müşteri tarafında yayımlanmış kurumsal doğrulamadır.
07 — Web ve Regülasyon İçerikleri
DORA, ISO 22301, GRC, vCISO ve benzeri başlıkların karar verici odaklı anlatılması için web içerik sistemi geliştirdik.
08 — Google Ads
Arama kampanyaları, dönüşüm ölçümü ve bütçe optimizasyonu üzerinde çalıştık. Platform dönüşüm verisini tek başına lead veya satış başarısı diye sunmuyoruz. Gerçek lead kalitesi ve satış zinciri doğrulanmadan performans metriği yayınlamıyoruz.
09 — GOVISEC Academy
Academy’yi yalnız kurs kataloğu değil, kurumun uzmanlık otoritesini ve uyum ekosistemini destekleyen ayrı bir bilgi katmanı olarak ele aldık.
Çalışabileceğimiz Alanlar
Danışmanlık: ISO 27001, ISO 22301, ISO 42001, KVKK, DORA, NIS2, GRC, CISO, DPO, BCM.
Teknik güvenlik: Pentest, zafiyet yönetimi, SOC/SIEM, tehdit istihbaratı, uç nokta, ağ, kimlik ve veri güvenliği.
Yönetilen hizmetler: MSSP, Managed SOC, Managed CISO, Managed DPO, Managed GRC, Managed Vulnerability, Managed Threat Intelligence.
Ürün şirketleri: SaaS, GRC, SIEM, DLP, EDR/XDR, kimlik ve erişim çözümleri, risk platformları.
Eğitim: Siber farkındalık, ISO eğitimleri, phishing simülasyonları, kurumsal Academy sistemleri.
Kanal Sistemi
WEB: Detaylı açıklama ve arama niyeti
LINKEDIN: B2B uzmanlık ve yönetici iletişimi
INSTAGRAM: Görsel farkındalık ve marka hafızası
MEDYA: Bağımsız üçüncü taraf otoritesi
GOOGLE ADS: Aktif talep
Amaç: Tüm kanallarda aynı uzmanlık hikâyesini farklı formatlarla anlatmaktır.
Gerçek Kanıt Duvarı
Medya: T24 · Ekonomi Nokta · Son Mühür · Duyuru Gazetesi ve doğrulanmış diğer yayınlar.
İçerik/Kreatif:
- DORA
- ISO 22301
- GRC Otomasyonu
- vCISO / İç Denetim
- Teknik Bilgiden Yönetici İletişimine
- Çok Kanallı B2B Görünürlük
- B2B İletişim Ekosistemi
Eğitim: GOVISEC Academy.
Neden Yankı Ötesi?
Bizim uzman olduğumu iddia ettiğimiz konu siber güvenlik değildir.
Uzman olduğumuz konu, teknik bilginin mesaja, içeriğe, medya konusuna, arama niyetine, reklama ve B2B talebe dönüşmesidir.
Son CTA
Siber güvenlik şirketinizin büyüme haritasını çıkaralım.
Ön analizde hizmet mimarisi, web, Google görünürlüğü, LinkedIn, Instagram, yönetici profilleri, medya görünürlüğü, reklam altyapısı, içerik sistemi ve rakip iletişimini birlikte değerlendiririz.
Yankı Ötesi
Teknik uzman olmak başka. O uzmanlığın doğru karar vericiler tarafından görülmesi, anlaşılması ve güvenilir bulunması başka.